


.svg)


.png)


.svg)


.svg)


.svg)


SIS Portal – Giải pháp đăng nhập tập trung SSO
SIS Portal là giải pháp cổng truy cập tập trung do SIS Việt Nam phát triển, ứng dụng mô hình Single Sign-On (SSO) On-site và tích hợp với hệ thống định danh nội bộ của doanh nghiệp. Giải pháp cho phép người dùng sử dụng tài khoản Windows/Active Directory hiện có để xác thực và truy cập các ứng dụng được phân quyền trên một cổng thống nhất.
Bên cạnh cơ chế xác thực tập trung, SIS Portal hỗ trợ phân quyền theo nhóm người dùng, quản lý quyền truy cập tài nguyên nội bộ và tùy chọn xác thực hai lớp với Google Authenticator. Qua đó, doanh nghiệp có thể đơn giản hóa trải nghiệm đăng nhập, đồng thời tăng cường khả năng kiểm soát danh tính và quyền truy cập trong hệ thống CNTT nội bộ.
SIS Portal – Giải pháp đăng nhập tập trung do SIS Việt Nam phát triển
Trong quá trình vận hành, doanh nghiệp thường sử dụng đồng thời nhiều phần mềm, ứng dụng và hệ thống nội bộ cho các nghiệp vụ khác nhau. Khi mỗi hệ thống yêu cầu một tài khoản đăng nhập riêng, người dùng phải ghi nhớ nhiều thông tin xác thực, trong khi bộ phận IT cũng phải quản lý tài khoản và quyền truy cập trên nhiều nền tảng.
SIS Portal được SIS Việt Nam phát triển nhằm giải quyết bài toán này thông qua mô hình Single Sign-On (SSO) On-site. Hệ thống đóng vai trò là cổng truy cập tập trung, kết nối các ứng dụng, tài liệu và tài nguyên nội bộ trên cùng một giao diện.
SIS Portal tích hợp với hệ thống định danh sẵn có của doanh nghiệp, cho phép người dùng sử dụng tài khoản Windows/Active Directory để xác thực thay vì phải tạo thêm tài khoản riêng. Sau khi đăng nhập, người dùng có thể truy cập các ứng dụng đã được cấp quyền mà không cần lặp lại quy trình đăng nhập đối với những hệ thống được hỗ trợ SSO.
Bên cạnh đó, hệ thống hỗ trợ phân quyền dựa trên nhóm người dùng và có thể kết hợp Google Authenticator để bổ sung lớp xác thực thứ hai. Mô hình On-site giúp doanh nghiệp triển khai giải pháp trên hạ tầng CNTT nội bộ, phù hợp với nhu cầu kiểm soát tập trung về danh tính, quyền truy cập và tài nguyên hệ thống.
Các tính năng chính của SIS Portal
SIS Portal tập trung vào các nhóm chức năng cốt lõi gồm xác thực danh tính, đăng nhập tập trung, phân quyền truy cập và quản lý tài nguyên nội bộ. Các thành phần như Single Sign-On, Active Directory và xác thực hai lớp được kết hợp trong một cổng truy cập thống nhất.
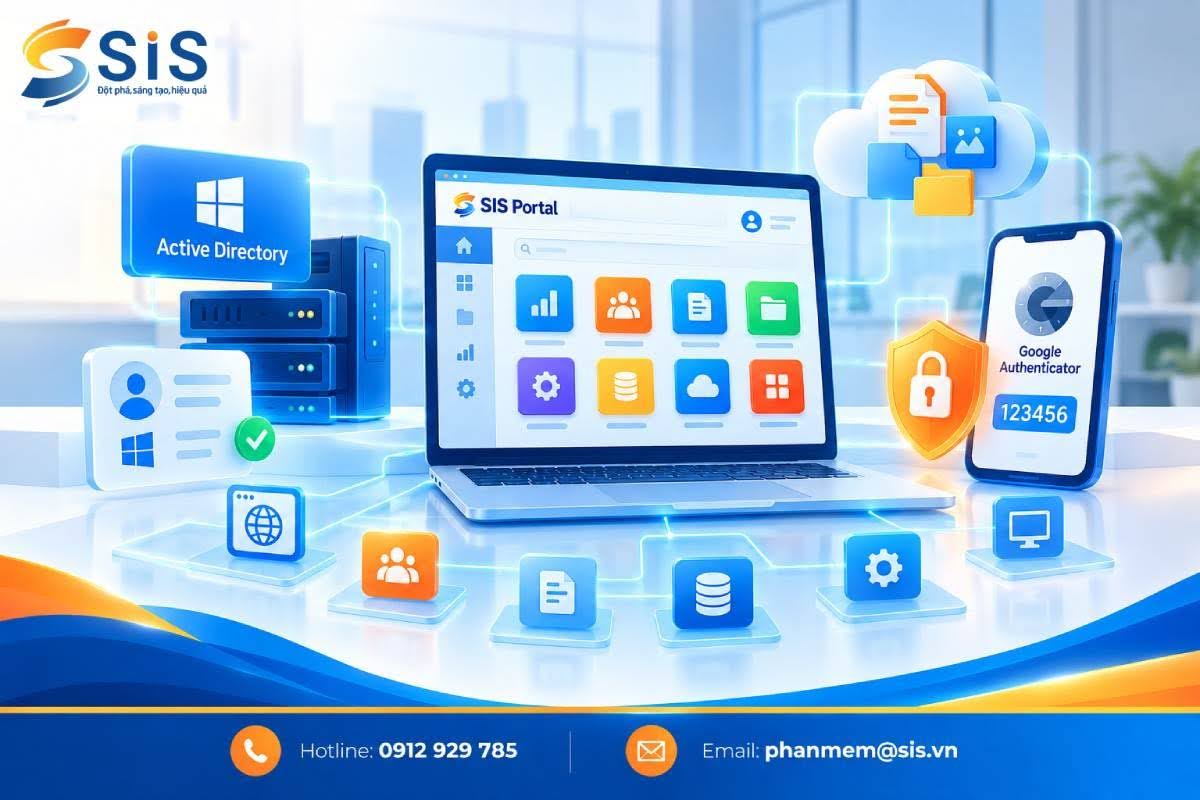
Đăng nhập một lần với Single Sign-On On-site
Single Sign-On (SSO) là cơ chế xác thực cho phép người dùng đăng nhập một lần để truy cập nhiều ứng dụng được cấp quyền mà không phải nhập lại thông tin xác thực cho từng hệ thống.
Trên SIS Portal, các ứng dụng nội bộ được tập trung trên một cổng truy cập thống nhất. Sau khi xác thực thành công, người dùng có thể lựa chọn và truy cập những ứng dụng phù hợp với quyền được cấp.
Giải pháp được định hướng triển khai theo mô hình On-site, cho phép kết nối trực tiếp với hạ tầng và hệ thống định danh nội bộ của doanh nghiệp. Cách tiếp cận này giúp doanh nghiệp tập trung hóa quy trình đăng nhập, đồng thời hỗ trợ quản lý tài khoản và quyền truy cập theo cơ cấu tổ chức.
Một số đặc điểm của cơ chế SSO trên SIS Portal:
- Đăng nhập tập trung: Sử dụng một tài khoản để xác thực và truy cập các ứng dụng được tích hợp.
- Truy cập theo quyền: Người dùng chỉ nhìn thấy và sử dụng những ứng dụng phù hợp với quyền được cấp.
- Tích hợp hệ thống nội bộ: Hỗ trợ kết nối với hệ thống xác thực Windows/Active Directory.
- Triển khai On-site: Định hướng triển khai trên hạ tầng CNTT nội bộ của doanh nghiệp.
- Thống nhất điểm truy cập: Tập trung các ứng dụng được phép sử dụng trên một giao diện, giảm thao tác đăng nhập lặp lại.
Tích hợp xác thực với hệ thống ID nội bộ
Một trong những thành phần quan trọng của SIS Portal là khả năng tích hợp với hệ thống định danh nội bộ thông qua Active Directory (AD). Thay vì phải tạo thêm tài khoản và mật khẩu riêng cho Portal, người dùng có thể sử dụng thông tin đăng nhập Windows/AD hiện có.
SIS Portal hỗ trợ kết nối LDAP được mã hóa để xác thực người dùng. Đồng thời, thông tin nhóm Active Directory (Group AD) có thể được sử dụng làm cơ sở xác định những ứng dụng mà từng người dùng được phép truy cập.
Nhờ tận dụng hệ thống định danh hiện có, doanh nghiệp có thể đồng bộ quy trình xác thực với cơ chế quản lý tài khoản đang được sử dụng, đồng thời hỗ trợ bộ phận IT kiểm soát quyền truy cập theo phòng ban, nhóm người dùng hoặc cơ cấu tổ chức.
Các chức năng chính bao gồm:
- Sử dụng tài khoản Windows/AD: Tận dụng tài khoản nội bộ hiện có, không cần tạo thêm tài khoản riêng cho SIS Portal.
- Kết nối LDAP mã hóa: Hỗ trợ xác thực người dùng thông qua hệ thống Active Directory.
- Phân quyền theo Group AD: Xác định ứng dụng được phép truy cập dựa trên nhóm người dùng.
- Quản lý tập trung: Hỗ trợ quản lý tài khoản và quyền truy cập ứng dụng trên cùng một cổng.
- Đồng bộ với cơ chế quản trị hiện có: Giảm việc phải duy trì thêm một hệ thống tài khoản độc lập.
Tùy chọn xác thực hai lớp với Google Authenticator
Bên cạnh xác thực thông qua hệ thống ID nội bộ, SIS Portal hỗ trợ tùy chọn kết hợp Google Authenticator nhằm bổ sung thêm một lớp xác thực cho tài khoản người dùng.
Google Authenticator tạo mã xác thực dùng một lần (OTP). Khi bật xác thực hai lớp (2FA), người dùng cần cung cấp mã xác thực gồm 6 chữ số bên cạnh thông tin đăng nhập theo chính sách được thiết lập.
Mã OTP được thay đổi định kỳ, giúp bổ sung lớp bảo vệ trong trường hợp thông tin mật khẩu bị lộ. Đặc biệt, SIS Portal hỗ trợ thiết lập chính sách yêu cầu xác thực hai lớp đối với khu vực quản trị Portal, qua đó tăng cường bảo vệ các tài khoản có quyền quản lý hệ thống.
Các chức năng xác thực hai lớp trên SIS Portal gồm:
- Xác thực bằng OTP: Sử dụng mã xác thực 6 chữ số được tạo bởi Google Authenticator.
- Mã xác thực thay đổi định kỳ: Mã OTP được làm mới theo chu kỳ xác thực.
- Thiết lập chính sách bảo mật: Có thể yêu cầu 2FA đối với khu vực quản trị Portal theo chính sách được cấu hình.
- Hỗ trợ thiết lập và khôi phục: Cho phép thiết lập và khôi phục phương thức xác thực theo quy trình của hệ thống.
Việc kết hợp Active Directory và Google Authenticator tạo thêm một lớp kiểm soát trong quá trình xác thực, đặc biệt phù hợp với các tài khoản có quyền truy cập vào khu vực quản trị và các tài nguyên quan trọng.
Quản lý quyền truy cập và tài liệu nội bộ
Ngoài xác thực và đăng nhập tập trung, SIS Portal hỗ trợ quản lý quyền truy cập đối với các ứng dụng và tài liệu nội bộ.
Đối với tài liệu, hệ thống duy trì quyền truy cập NTFS của từng người dùng, giúp việc truy cập tuân theo quyền đã được thiết lập trên hệ thống. Quản trị viên đồng thời có thể theo dõi nhật ký hoạt động và quản lý thời hạn truy cập để phục vụ công tác kiểm soát tài nguyên.
Các chức năng chính bao gồm:
- Quản lý quyền NTFS: Duy trì quyền truy cập tài liệu theo người dùng và quyền được thiết lập.
- Kiểm soát ứng dụng: Hiển thị các ứng dụng tương ứng với quyền truy cập của từng người dùng.
- Ghi nhận nhật ký: Lưu lại thông tin hoạt động phục vụ theo dõi và quản trị hệ thống.
- Quản lý thời hạn truy cập: Hỗ trợ kiểm soát, điều chỉnh hoặc thu hồi quyền truy cập khi cần thiết.
- Quản lý tập trung: Kết nối việc xác thực danh tính với kiểm soát quyền sử dụng ứng dụng và tài nguyên nội bộ.
Qua đó, SIS Portal không chỉ đóng vai trò là cổng đăng nhập mà còn kết hợp quản lý danh tính và kiểm soát quyền truy cập, tạo một điểm quản trị thống nhất cho các ứng dụng và tài nguyên nội bộ.
Mô hình hoạt động của SIS Portal
SIS Portal hoạt động như một cổng xác thực và truy cập tập trung, kết nối với hệ thống định danh nội bộ của doanh nghiệp. Quy trình được thiết kế nhằm giảm thao tác đăng nhập lặp lại, đồng thời duy trì các lớp xác thực và kiểm soát quyền truy cập theo chính sách của doanh nghiệp.
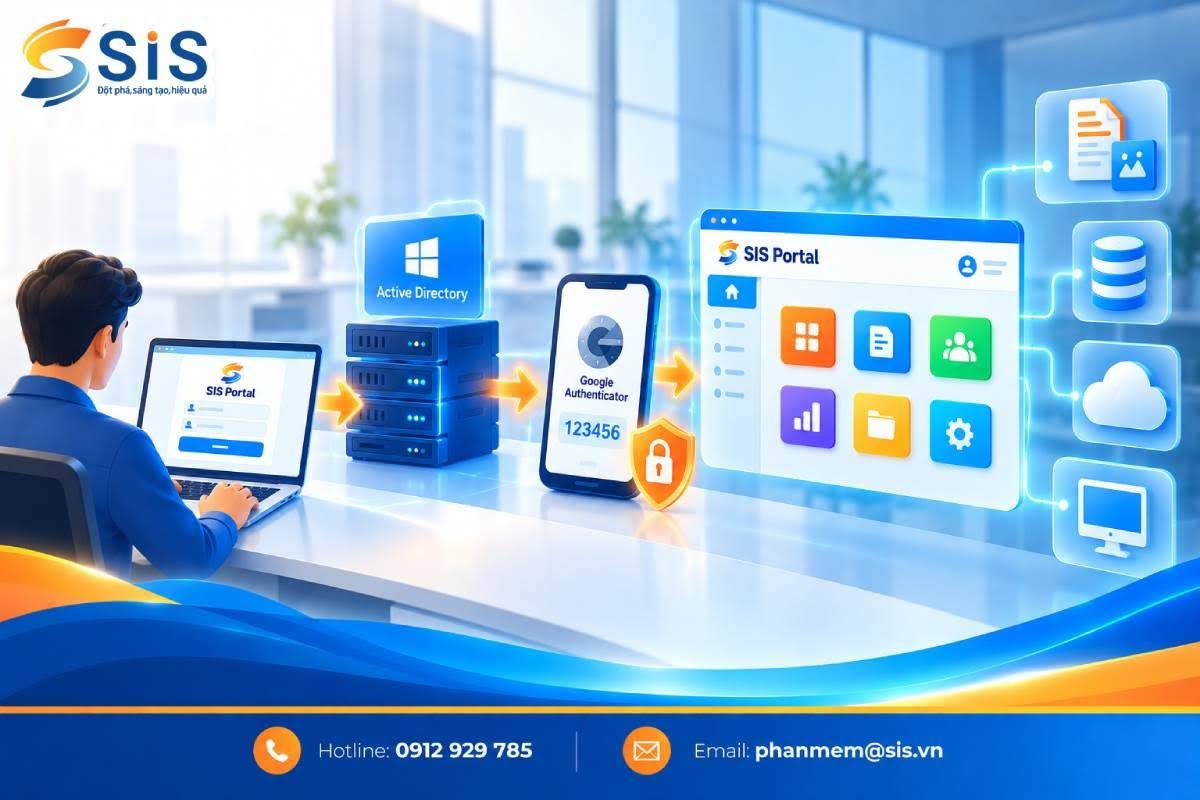
Quy trình hoạt động cơ bản gồm các bước:
Bước 1: Người dùng truy cập SIS Portal
Nhân viên truy cập cổng SIS Portal để đăng nhập và sử dụng các ứng dụng, tài liệu hoặc tài nguyên nội bộ được tích hợp.
Bước 2: Xác thực thông qua hệ thống ID nội bộ
SIS Portal kết nối với hệ thống Windows/Active Directory để kiểm tra và xác thực thông tin tài khoản của người dùng. Kết nối xác thực được hỗ trợ thông qua LDAP mã hóa.
Bước 3: Xác thực hai lớp nếu được yêu cầu
Nếu tài khoản hoặc khu vực truy cập được thiết lập chính sách bảo mật bổ sung, người dùng nhập mã OTP 6 chữ số từ Google Authenticator để hoàn tất bước xác thực.
Bước 4: Kiểm tra quyền truy cập
Sau khi xác thực thành công, hệ thống xác định những ứng dụng và tài nguyên người dùng được phép truy cập dựa trên quyền đã thiết lập, trong đó có thông tin về nhóm Active Directory.
Bước 5: Truy cập ứng dụng và tài liệu
Người dùng lựa chọn ứng dụng hoặc tài nguyên cần sử dụng trực tiếp trên giao diện SIS Portal. Với các ứng dụng hỗ trợ SSO, người dùng không phải thực hiện lại quy trình đăng nhập riêng biệt.
Mô hình này kết hợp ba thành phần chính: xác thực danh tính nội bộ, kiểm soát quyền truy cập và xác thực bổ sung. Qua đó, SIS Portal hướng đến việc thống nhất quy trình đăng nhập và quản lý quyền sử dụng hệ thống trong môi trường doanh nghiệp.
SIS Portal trong định hướng phát triển giải pháp công nghệ của SIS
SIS Portal là một trong những giải pháp thể hiện định hướng của SIS Việt Nam trong việc phát triển các nền tảng công nghệ có khả năng kết nối, tích hợp và hỗ trợ quản trị hệ thống doanh nghiệp. Định hướng này phù hợp với nền tảng phát triển của SIS Việt Nam trong lĩnh vực giải pháp phần mềm quản trị và chuyển đổi số doanh nghiệp.
Trong môi trường doanh nghiệp, số lượng ứng dụng và tài nguyên nội bộ ngày càng tăng kéo theo yêu cầu cao hơn về quản lý danh tính, quyền truy cập và bảo mật. Thay vì để người dùng thao tác riêng trên từng hệ thống, doanh nghiệp có thể xây dựng một điểm truy cập tập trung để đơn giản hóa quá trình sử dụng và hỗ trợ IT quản trị hiệu quả hơn.
SIS Portal hướng đến bài toán này thông qua mô hình SSO On-site, tích hợp với hệ thống định danh nội bộ và hỗ trợ xác thực nhiều lớp.
Giải pháp tập trung vào ba định hướng chính:
- Thống nhất trải nghiệm truy cập: Tập trung các ứng dụng và tài nguyên nội bộ trên một cổng truy cập, giảm thao tác đăng nhập lặp lại cho người dùng.
- Tăng cường quản lý danh tính và bảo mật: Kết hợp xác thực Active Directory, phân quyền theo nhóm người dùng và tùy chọn xác thực hai lớp với Google Authenticator.
- Mở rộng khả năng tích hợp: Hướng đến kết nối nhiều ứng dụng trong môi trường doanh nghiệp, tạo nền tảng cho việc quản lý và sử dụng hệ thống tập trung.
SIS Portal là giải pháp Single Sign-On On-site do SIS Việt Nam phát triển, hướng đến việc đơn giản hóa quy trình đăng nhập và tập trung quản lý quyền truy cập đối với các ứng dụng nội bộ. Với khả năng tích hợp Windows/Active Directory, phân quyền theo nhóm người dùng và tùy chọn xác thực hai lớp bằng Google Authenticator, giải pháp kết hợp giữa trải nghiệm truy cập thuận tiện và yêu cầu kiểm soát bảo mật trong môi trường doanh nghiệp.
Thông qua SIS Portal, SIS Việt Nam tiếp tục mở rộng hệ sinh thái giải pháp công nghệ theo định hướng kết nối, tích hợp và hỗ trợ doanh nghiệp quản trị hệ thống hiệu quả hơn. Đây cũng là hướng phát triển phù hợp với định hướng của SIS Việt Nam trong việc cung cấp các giải pháp phần mềm và chuyển đổi số phục vụ nhu cầu thực tế của doanh nghiệp.


 Đăng nhập
